Headra: Minimal header-interception för webbutveckling
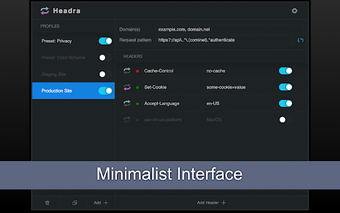
Headra, utvecklad av daleyjem (James Daley), är en minimalistisk webbläsartillägg för att avlyssna och redigera HTTP-trafik under utveckling och säkerhetstestning. Den låter användare ställa in, lägga till eller ta bort begäran och svarshuvuden, använda regex URL-matchning och experimentera med kropp och statusmodifiering för avancerad felsökning. Tillägget inkluderar profilimport/export, domänspecifika regler och förinställningar för att snabba upp installationen. Avsedd för webb utvecklare, QA-ingenjörer och säkerhetsforskare, håller den konfigurationer lokala för att skydda integriteten.
Vad Headra är byggt för i en utvecklingsarbetsflöde
Headra fokuserar på riktad HTTP-manipulation snarare än fullständig proxyinspektion, och erbjuder ett kompakt gränssnitt för att redigera headers och testa API-beteende. Huvudåtgärder inkluderar att ställa in, lägga till eller ta bort begäran och svar headers samt tillämpa regex-baserad URL-matchning. Tillägget listar också experimentella kontroller för att ändra svarskroppar och statuskoder, vilket ger utvecklare snabba sätt att simulera varierande serverrespons utan ett separat proxyverktyg.
Hur det passar in i daglig användning och upplevd prestanda
Tillägget betonar en minimalistisk, distraktionsfri UI och noteras av användare som ett lättviktsalternativ till mer komplexa headerverktyg, vilket kan göra det snabbare att konfigurera för små felsökningsuppgifter. Profilhantering, förinställningar och domänspecifik regelavgränsning minskar repetitivt arbete vid projektbyten. Eftersom installationer håller regler lokalt, förblir arbetsflödet kompakt och undviker att flytta data mellan tjänster under rutinmässig testning.
Vad det gör angående konfigurationsintegritet och lagring
Headra antar en integritetsförst princip: utvecklaren uppger att tillägget inte samlar in, säljer eller delar användardata, och alla konfigurationer förblir lagrade lokalt. Inbyggda import-, export-, säkerhetskopierings- och återställningsoperationer fungerar med webbläsarlagring, vilket gör att team kan migrera eller dela profiler utan extern lagring. Rapportering av realtidsfel hjälper till att förhindra att ogiltiga regler av misstag sparas.
Hur det jämförs med större trafikverktyg och vem som bör använda det
Till skillnad från skrymmande felsökningssviter, avgränsar Headra medvetet sitt fokus till headerredigering och avgränsade avlyssningar, vilket passar utvecklare och forskare som behöver ett fokuserat verktyg. Projektet är delat-källa på GitHub, vilket uppmuntrar till samhällsinspektion och bidrag. Det körs på Chrome och andra Chromium-baserade webbläsare och har en plattformsoberoende version för Firefox, vilket gör det användbart för testning över flera webbläsare där en lättvikts headerhanterare är tillräcklig.
Praktiskt val för utvecklare som vill ha ett fokuserat verktyg för rubriker
Headra är ett praktiskt alternativ för utvecklare och säkerhetstestare som behöver koncis, lokal kontroll över HTTP-rubriker utan en tung proxy. Förvänta dig ett kompakt arbetsflöde och gemenskaps-synlig källkod; var försiktig med dess experimentella kropp/status-redigeringar. Eftersom Chrome visar ett standard 'debugging'-meddelande när tillägg använder debugger API, aktivera tillägget i en separat webbläsarprofil medan du utvärderar dess debugger-behörigheter.